Domain alkoholfreier-cocktail.de kaufen?
Wir ziehen mit dem Projekt
alkoholfreier-cocktail.de um.
Sind Sie am Kauf der Domain
alkoholfreier-cocktail.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain alkoholfreier-cocktail.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
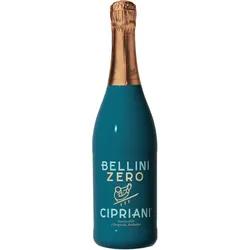
Cipriani Bellini Zero Alkoholfreier CocktailDer Belini Zero ist die erfrischende Variante des ikonischen Cocktails in der alkoholfreien Version und ohne Zuckerzusatz. Erleben Sie die zeitlose Eleganz von Ciprianis Bellini Zero! Salute! Auf die neue Art, einen Klassiker zu genießen! Vor dem Servieren vorsichtig 1 bis 2 Mal umdrehen, um das frische Pfirsich-Mus zu mischen. Mit praktischem wiederverschließbaren Verschluss.13,90 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Alkoholfreier Cocktail - Caipirinha inkl. 0,15€ PfandBIO Fruchtsaftgetränk aus Limetten und Ingwer, Fruchtgehalt 13%. Höre auf den Rhythmus und lass dich treiben: diese fruchtig frische Welle aus Limetten lässt die Sonne aufgehen – und zwar genau dort, wo du gerade bist! Brasilianische Lebensfreude und Temperament zeichnen diesen Klassiker aus. Alkoholfrei von Voelkel direkt aus der Flasche oder schnell mit Cachaça (Zuckerrohrschnaps) verfeinert. Rezept, Zubereitung: Cocktail gut schütteln und mit Crushed Ice im Glas genießen. Stilecht serviert wird dieser temperamentvolle Cocktail mit frischen Limetten. Hinweise zur Handhabung und Lagerung: Nach dem Öffnen gekühlt lagern2,65 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Murder Mystery Party Cocktail MortaleMurder Mystery Party Cocktail Mortale , Spiel , Eierkocher > Kleingeräte Küche , Erscheinungsjahr: 20250320, Keyword: brettspiele; escape room; exit das spiel; geburtstagsgeschenk; geschenkideen für frauen; geschenkideen für männer; gesellschaftsspiel; gesellschaftsspiele; kosmos; krimi; krimi total; krimi-dinner; krimidinner; mord; murder mystery; murder mystery party; party; partyspiele; rezepte; rätsel; spiele; spiele für erwachsene, Fachschema: Non Books / Spiele / Escape Spiele~Non Books / Spiele / Krimi und Detektivspiele, Fachkategorie: Frühe Kindheit / Frühkindliche Bildung, Altersempfehlung / Lesealter: 18, ab Alter: 16, bis Alter: 99, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung Lernen, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Länge: 272, Breite: 189, Höhe: 41, Gewicht: 604, Produktform: Spiele,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Probierpaket "Alkoholfreier Genuss"3x2 Flaschen alkoholfreier Wein 2x Brogsitter Légère Riesling Alkoholfrei <0,5 % Aus der wohl beliebtesten Rebsorte Deutschlands: 100 % Riesling! Die Riesling-Trauben werden gekühlt vergoren, um den Frischecharakter zu bewahren. Der Alkoholentzug erfolgt in einem speziellen Verfahren, bei dem die Stilistik der Rebsorte erhalten bleibt. Unbeschwerter Genuss mit feinen Aromenspiel und klasse Spritzigkeit ? frisch und lecker! 2x Brogsitter Légère Cabernet Sauvignon Alkoholfrei <0,5 % Tiefrote, kräftige Farbe, hoher Tanningehalt, Bukett von roten Früchten, würziger und harmonischer Geschmack. Die exzellente Alternative aus dem Hause Brogsitter für alle, die gerne ein gutes Glas Wein genießen, aber auf Alkohol verzichten möchten. 2x Brogsitter Légère Rosé Cuvée - Alkoholfrei - <0,5% Zarte Roséwein Cuvée alkoholfrei! Das weinige Bukett macht Lust auf den ersten Schluck! Am Gaumen frisch, saftig, schöne Frucht, charmant und angenehm. Er passt wie jeder Rosé perfekt in die schönste Jahreszeit! Genießen Sie unbeschwert einen geschmackvollen, alkoholfreien Rosé. Er kann auch köstlich mit Salat und Pasta kombiniert werden!34,95 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
6er-Probierpaket »Alkoholfreier Genuss«Voll im Trend Die steigende Beliebtheit alkoholfreier Produkte ist mehr als nur ein Trend. Sie spiegelt das Verlangen nach einem bewussteren Lebensstil wider. Dabei kommt der Genuss nicht zu kurz. Im Gegenteil: Alkoholfreie Produkte werden immer besser, vielfältiger, leckerer. Auch unsere Winzer machen mit.In diesem exklusiven Weinpaket präsentieren wir Ihnen drei herausragende Vertreter der alkoholfreien Weinkunst: Den Doppio Passo Alternativa Bianco, der mit seiner fruchtigen Eleganz und einer würzigen Note begeistert. Weiter geht es mit dem weißen Diehl Alkoholfrei, der durch seine Fülle an reifen Aromen und lebendiger Frische besticht. Und schließlich steht der Leitz Eins-Zwei-Zero Riesling Alkoholfrei bereit, dessen erfrischende Zitrusnoten jeden Gaumen erfreuen.Probieren Sie diese leckeren alkoholfreien Weine im Paket und lassen Sie sich von ihrer Qualität und Vielfalt überzeugen. Gleich bestellen!39,00 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cipriani Bellini Zero Alkoholfreier CocktailDer Belini Zero ist die erfrischende Variante des ikonischen Cocktails in der alkoholfreien Version und ohne Zuckerzusatz. Erleben Sie die zeitlose Eleganz von Ciprianis Bellini Zero! Salute! Auf die neue Art, einen Klassiker zu genießen! Vor dem Servieren vorsichtig 1 bis 2 Mal umdrehen, um das frische Pfirsich-Mus zu mischen. Mit praktischem wiederverschließbaren Verschluss.13,90 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Alkoholfreier Cocktail - Caipirinha inkl. 0,15€ PfandBIO Fruchtsaftgetränk aus Limetten und Ingwer, Fruchtgehalt 13%. Höre auf den Rhythmus und lass dich treiben: diese fruchtig frische Welle aus Limetten lässt die Sonne aufgehen – und zwar genau dort, wo du gerade bist! Brasilianische Lebensfreude und Temperament zeichnen diesen Klassiker aus. Alkoholfrei von Voelkel direkt aus der Flasche oder schnell mit Cachaça (Zuckerrohrschnaps) verfeinert. Rezept, Zubereitung: Cocktail gut schütteln und mit Crushed Ice im Glas genießen. Stilecht serviert wird dieser temperamentvolle Cocktail mit frischen Limetten. Hinweise zur Handhabung und Lagerung: Nach dem Öffnen gekühlt lagern2,65 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Murder Mystery Party Cocktail MortaleMurder Mystery Party Cocktail Mortale , Spiel , Eierkocher > Kleingeräte Küche , Erscheinungsjahr: 20250320, Keyword: brettspiele; escape room; exit das spiel; geburtstagsgeschenk; geschenkideen für frauen; geschenkideen für männer; gesellschaftsspiel; gesellschaftsspiele; kosmos; krimi; krimi total; krimi-dinner; krimidinner; mord; murder mystery; murder mystery party; party; partyspiele; rezepte; rätsel; spiele; spiele für erwachsene, Fachschema: Non Books / Spiele / Escape Spiele~Non Books / Spiele / Krimi und Detektivspiele, Fachkategorie: Frühe Kindheit / Frühkindliche Bildung, Altersempfehlung / Lesealter: 18, ab Alter: 16, bis Alter: 99, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung Lernen, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Länge: 272, Breite: 189, Höhe: 41, Gewicht: 604, Produktform: Spiele,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Harris, Bryan: Mehr Motivation und Abwechslung im Unterricht!Mehr Motivation und Abwechslung im Unterricht! , 99 Methoden zur Schüleraktivierung , Innenraumbeleuchtungen > Lichter & Leuchten , Erscheinungsjahr: 201302, Produktform: Kartoniert, Autoren: Harris, Bryan, Seitenzahl/Blattzahl: 144, Abbildungen: mit bearbeitbaren Word-Dateien zum Download, Keyword: Fachliteratur für Lehrer, Fachschema: Didaktik~Unterricht / Didaktik~Pädagogik / Schule, Fachkategorie: Didaktische Kompetenz und Lehrmethoden, Interesse Alter: empfohlenes Alter: ab 10 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 10, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Weiterführende Schulen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr GmbH, Verlag: Verlag an der Ruhr, Länge: 274, Breite: 169, Höhe: 12, Gewicht: 359, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.